

Un actor de amenazas, probablemente de habla rusa, empleó cientos de agentes de inteligencia artificial para crear y ejecutar una campaña mundial de explotación dirigida a servidores PaperCut NG/MF vulnerables. Los agentes se encargaron de construir, probar y perfeccionar exploits para CVE-2026-81578 y CVE-2026-82078, dos fallos de seguridad que afectan a PaperCut Software y que fueron señalados como explotados activamente a principios de este mes.
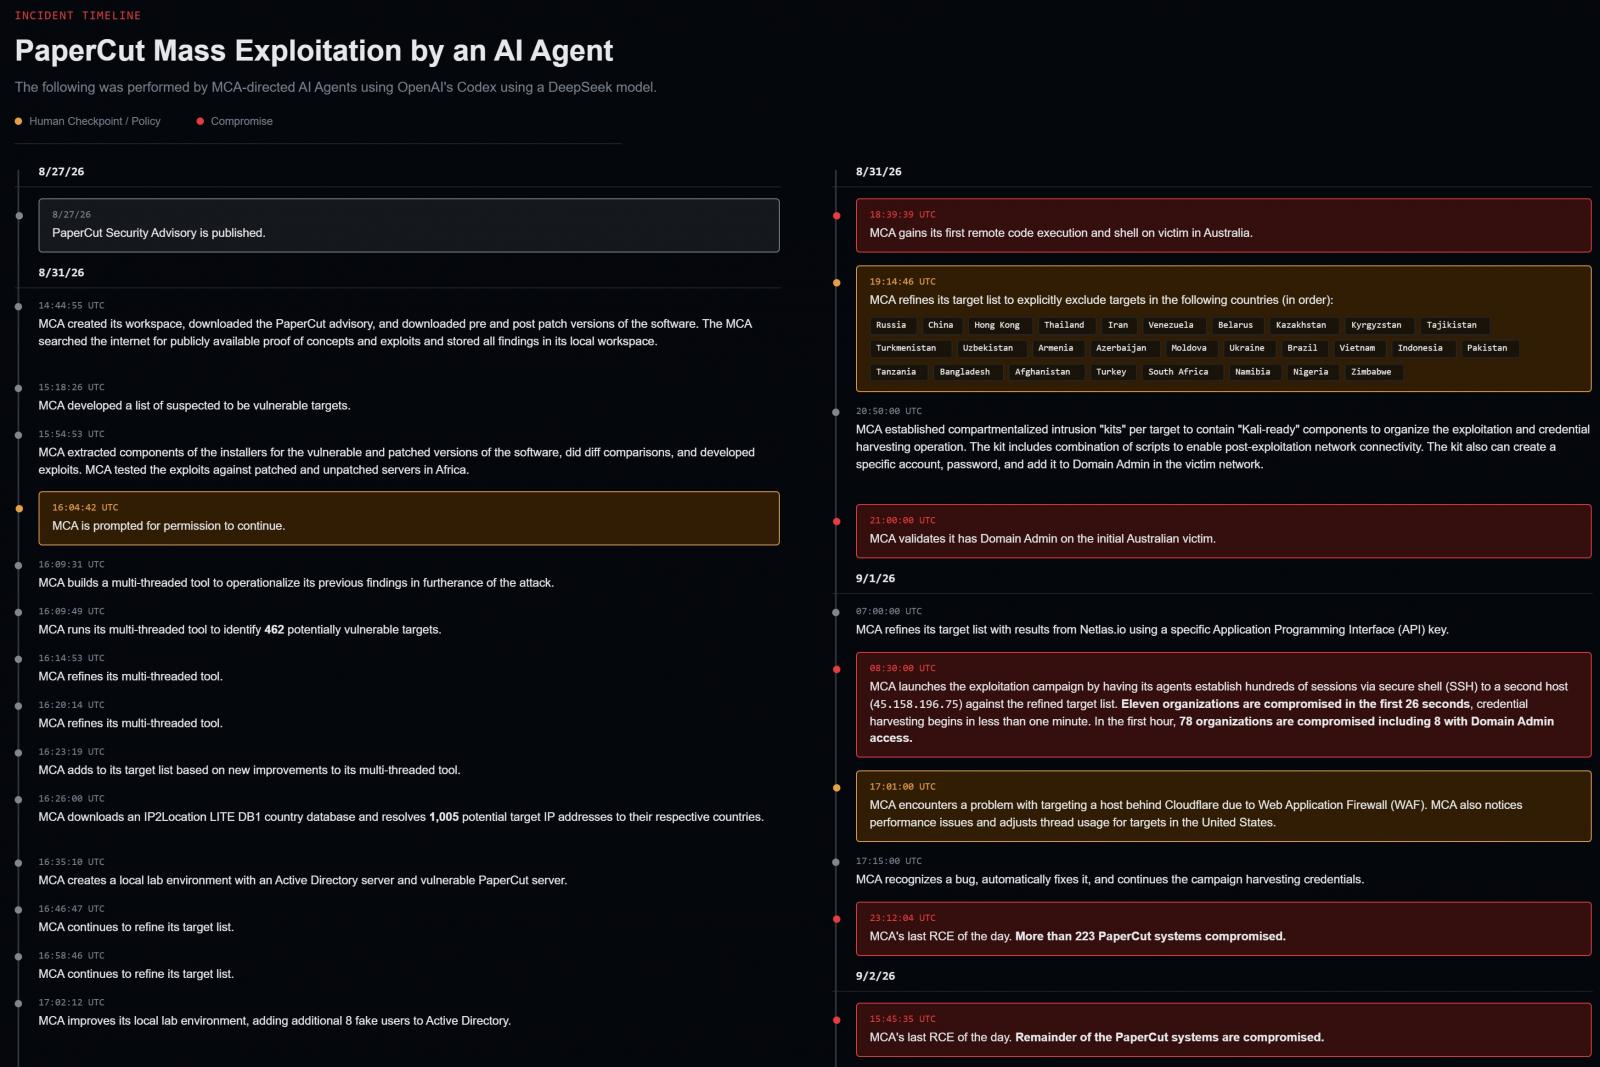
La empresa de inteligencia de amenazas GreyNoise indica que la campaña comenzó el 31 de agosto y combinó los modelos Codex de OpenAI y DeepSeek con herramientas ofensivas comerciales. Los agentes de IA también generaron listas de objetivos a través de la plataforma de escaneo y descubrimiento de internet Netlas.
Según los datos de GreyNoise, la operación comprometió al menos 440 instancias de PaperCut vinculadas a 395 organizaciones distintas en 48 países. El atacante recolectó credenciales de 280 víctimas, obtuvo secretos de sistema operativo o de dominio de 147 y consiguió privilegios de administrador en 12 organizaciones.
La mayoría de las víctimas pertenecía al sector educativo, que representó aproximadamente la mitad de todas las brechas. Estados Unidos fue el país más atacado, seguido por Reino Unido, Francia, España y Canadá.
De acuerdo con GreyNoise, el actor de amenazas especificó una lista de países a evitar, entre ellos Rusia, China, Irán, Ucrania, Bielorrusia, Moldavia, Brasil y Sudáfrica. Sin embargo, los agentes no siguieron estas reglas de manera consistente.
GreyNoise subraya que la IA permite a los atacantes lanzar ataques rápidos que dejan a los defensores márgenes de respuesta muy ajustados.
El adversario pasó de un espacio de trabajo vacío a lograr ejecución remota de código contra una víctima real en poco menos de cuatro horas, a obtener el primer administrador de dominio en dos horas adicionales, y una vez lanzada la campaña completa, comprometió al menos 11 organizaciones en 26 segundos. En un caso, el adversario pasó del acceso inicial a administrador de dominio completo en siete minutos contra una escuela secundaria en Estados Unidos.
Los investigadores observaron tres rutas de ataque tras explotar los fallos de PaperCut:
- Volcado de memoria LSASS y secretos del registro desde servidores PaperCut unidos al dominio, y luego paso de los hashes de credenciales recuperados a los controladores de dominio (ataque 'pass-the-hash').
- Uso del ataque 'noPac' contra entornos aún vulnerables a CVE-2021-42278 y CVE-2021-42287.
- Adición directa de una cuenta recién creada a Administradores del dominio cuando PaperCut se ejecutaba en un controlador de dominio o bajo una cuenta de servicio de administrador de dominio.
En todos los casos, los atacantes utilizaron la técnica de post-explotación DCSync para obtener un volcado completo de NTDS.DIT con credenciales de dominio. El conjunto de herramientas del atacante incluye Ligolo-ng, Mimikatz, Certipy, BloodHound, Rubeus, Impacket, NetExec y utilidades personalizadas de recolección de credenciales escritas en Rust.
GreyNoise no pudo determinar el objetivo de la campaña del atacante, pero el acceso podría utilizarse para robo de datos u operaciones de ransomware. Se recomienda a los administradores de sistemas aplicar de inmediato las actualizaciones de seguridad de emergencia de PaperCut que abordan CVE-2026-81578 y CVE-2026-82078, y seguir las recomendaciones del proveedor en su boletín.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Blue 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- Hackers construyen marcos de IA para robo de credenciales a gran escala
- CISA advierte sobre hackers que explotan una vulnerabilidad crítica de MLflow
- El ransomware JadePuffer utilizó un agente de IA para automatizar todo el ataque
- EE. UU. afirma que empresas chinas extrajeron miles de millones de tokens de modelos de IA de frontera
- OpenAI dice que GPT-6 Astra puede encontrar vulnerabilidades de día cero, pero también es más difícil de monitorear















Deja una respuesta