

Trezor ha revelado que los ataques de phishing dirigidos a sus clientes a principios de esta semana tuvieron como objetivo 347.000 direcciones de correo electrónico y afectaron a 2.500 usuarios que hicieron clic en un enlace malicioso incrustado. Como advirtió Trezor el miércoles, los actores de amenazas que comprometieron Brevo, su proveedor externo de correo electrónico, enviaron correos a clientes que habían optado por recibir boletines informativos.
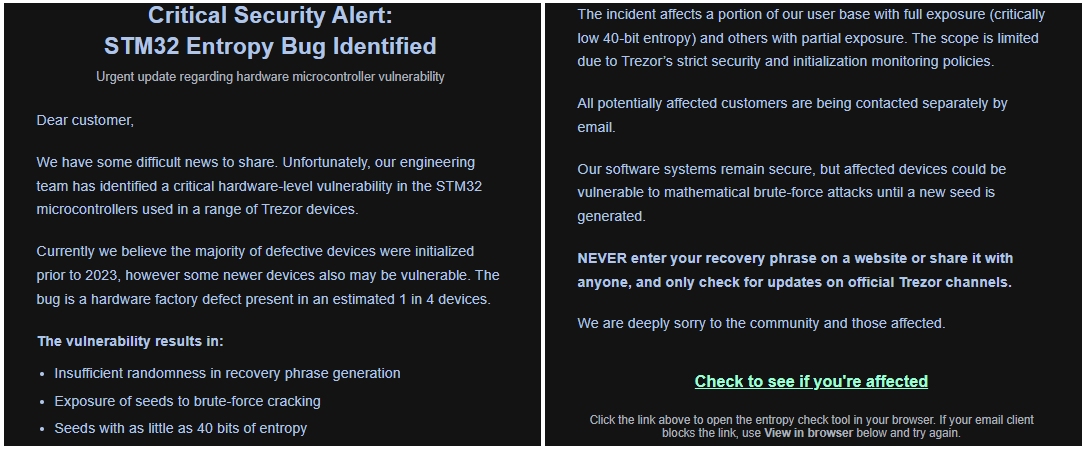
Según los clientes afectados por esta campaña de phishing, recibieron correos falsos de "alerta de seguridad crítica" desde help@trezor.io que afirmaban que una "vulnerabilidad en el microcontrolador de hardware" en los microcontroladores STM32 de las carteras de almacenamiento en frío de Trezor podría exponer sus semillas a un descifrado por fuerza bruta.
Los correos de phishing intentaban engañar a los destinatarios para que hicieran clic en un enlace malicioso que los llevaba a descargar una aplicación que solicitaba ingresar la copia de seguridad de la cartera. Trezor afirma que eliminó el dominio utilizado en los ataques de phishing en 20 minutos, desactivando el enlace y limitando el impacto de la campaña a 2.500 clientes que habían hecho clic antes de que se desactivara.
El 9 de septiembre de 2026, Brevo, la plataforma de marketing externa que Trezor utiliza para campañas de boletines, sufrió un incidente de seguridad que afectó a 120 cuentas de Brevo. Un actor no autorizado obtuvo acceso al sistema de Brevo y lo utilizó para enviar correos desde varias cuentas de clientes, incluida la de Trezor.
El incidente afectó a nuestra base de datos de boletines con consentimiento, aproximadamente 347.000 direcciones de correo electrónico. Es posible que estas direcciones se utilicen potencialmente para otros ataques de phishing en el futuro. Ningún otro sistema de Trezor se vio afectado. Hemos suspendido la cuenta de Brevo para detener la distribución adicional de correos.
En enero de 2024, Trezor reveló otra brecha de datos después de que fuera hackeado su portal externo de tickets de soporte y los atacantes robaran datos (incluidos nombres, nombres de usuario y direcciones de correo electrónico) de aproximadamente 66.000 usuarios.
Trezor también reveló una brecha de datos el mes pasado después de que actores de amenazas hackearan ShipMonk, su proveedor de logística y envíos, utilizando una vulnerabilidad crítica de inyección SQL de día cero en Metabase, y robaran datos de pedidos de clientes, incluidos nombres completos, direcciones de envío, direcciones de correo electrónico y números de teléfono.
Aunque Trezor dijo inicialmente que el incidente afectó a casi 14.000 clientes, una investigación posterior encontró que la brecha resultante afectó a 67.000 clientes adicionales en Estados Unidos, elevando el total a 81.000 personas.
La compañía afirmó que el incidente también afectó a clientes en Brasil, Colombia, Italia, Portugal, Suecia y el Reino Unido que recibieron pedidos entre el 10 de mayo y el 8 de agosto de 2026. Desde entonces, BleepingComputer también supo que ShipMonk recibió correos de extorsión del grupo de extorsión ShinyHunters tras la brecha.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Trezor advierte a los usuarios sobre la brecha en el proveedor de correo electrónico y ataques de phishing
- Las 4 principales amenazas que encontramos al investigar cada alerta durante un trimestre
- Hombre recibe seis años por hackear 750 cuentas de Snapchat de mujeres
- El grupo de extorsión ShinyHunters afirma que la brecha en Odido afecta a millones
- El servicio de phishing de Microsoft 365 BigBear eludió la MFA en 258 organizaciones
Categorías: Brecha, Brevo, Phishing, Trezor













Deja una respuesta