


La App Store de Apple en China ha sido infiltrada por 26 aplicaciones maliciosas que suplantan carteras de criptomonedas populares como Metamask, Coinbase, Trust Wallet y OneKey. Estas aplicaciones están diseñadas para robar las frases de recuperación o semilla de las víctimas, permitiendo a los atacantes vaciar sus activos digitales.
El actor de amenazas empleó diversas técnicas para imitar productos oficiales, incluyendo typosquatting y el uso de marcas falsas, con el fin de engañar a los usuarios chinos para que descargaran estas aplicaciones. Debido a que las aplicaciones legítimas de criptomonedas están restringidas en China, los atacantes publicaron las suyas como juegos o calculadoras, probablemente para que los usuarios las vieran como una forma de eludir las prohibiciones.
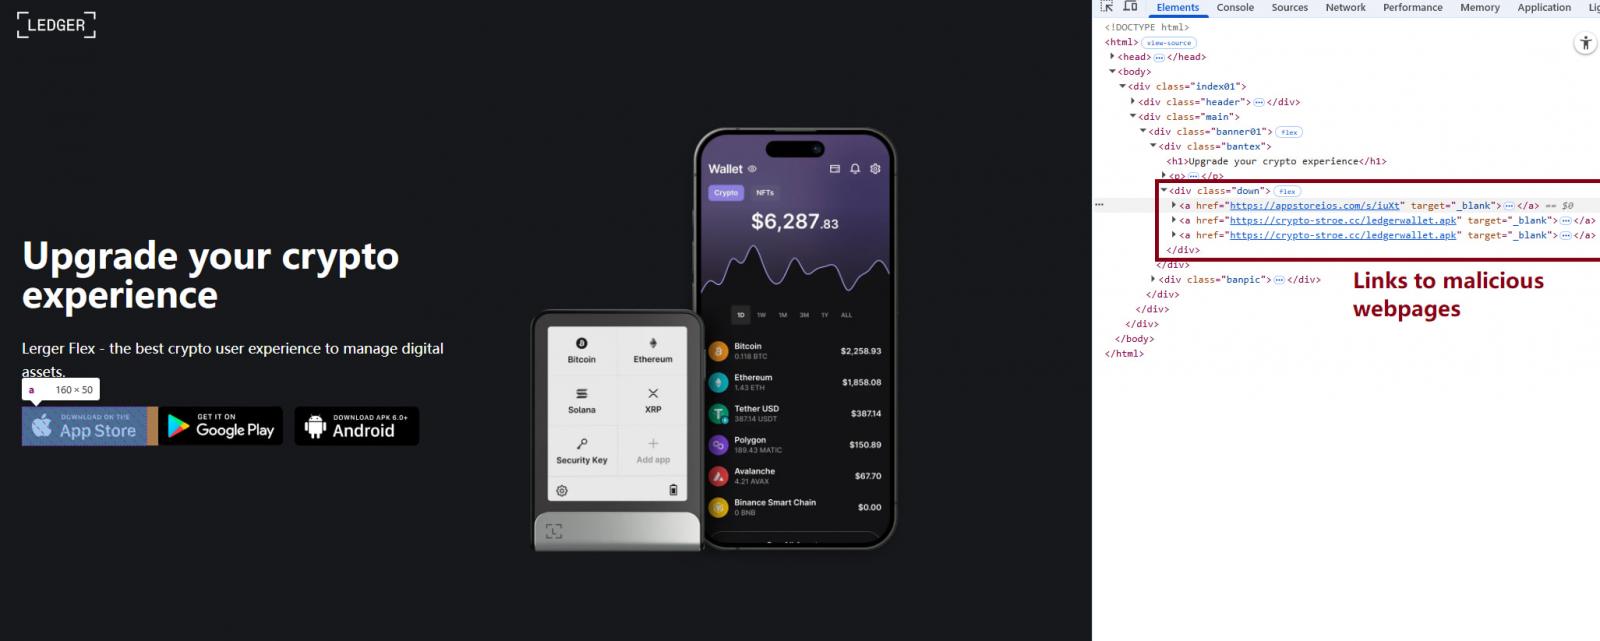
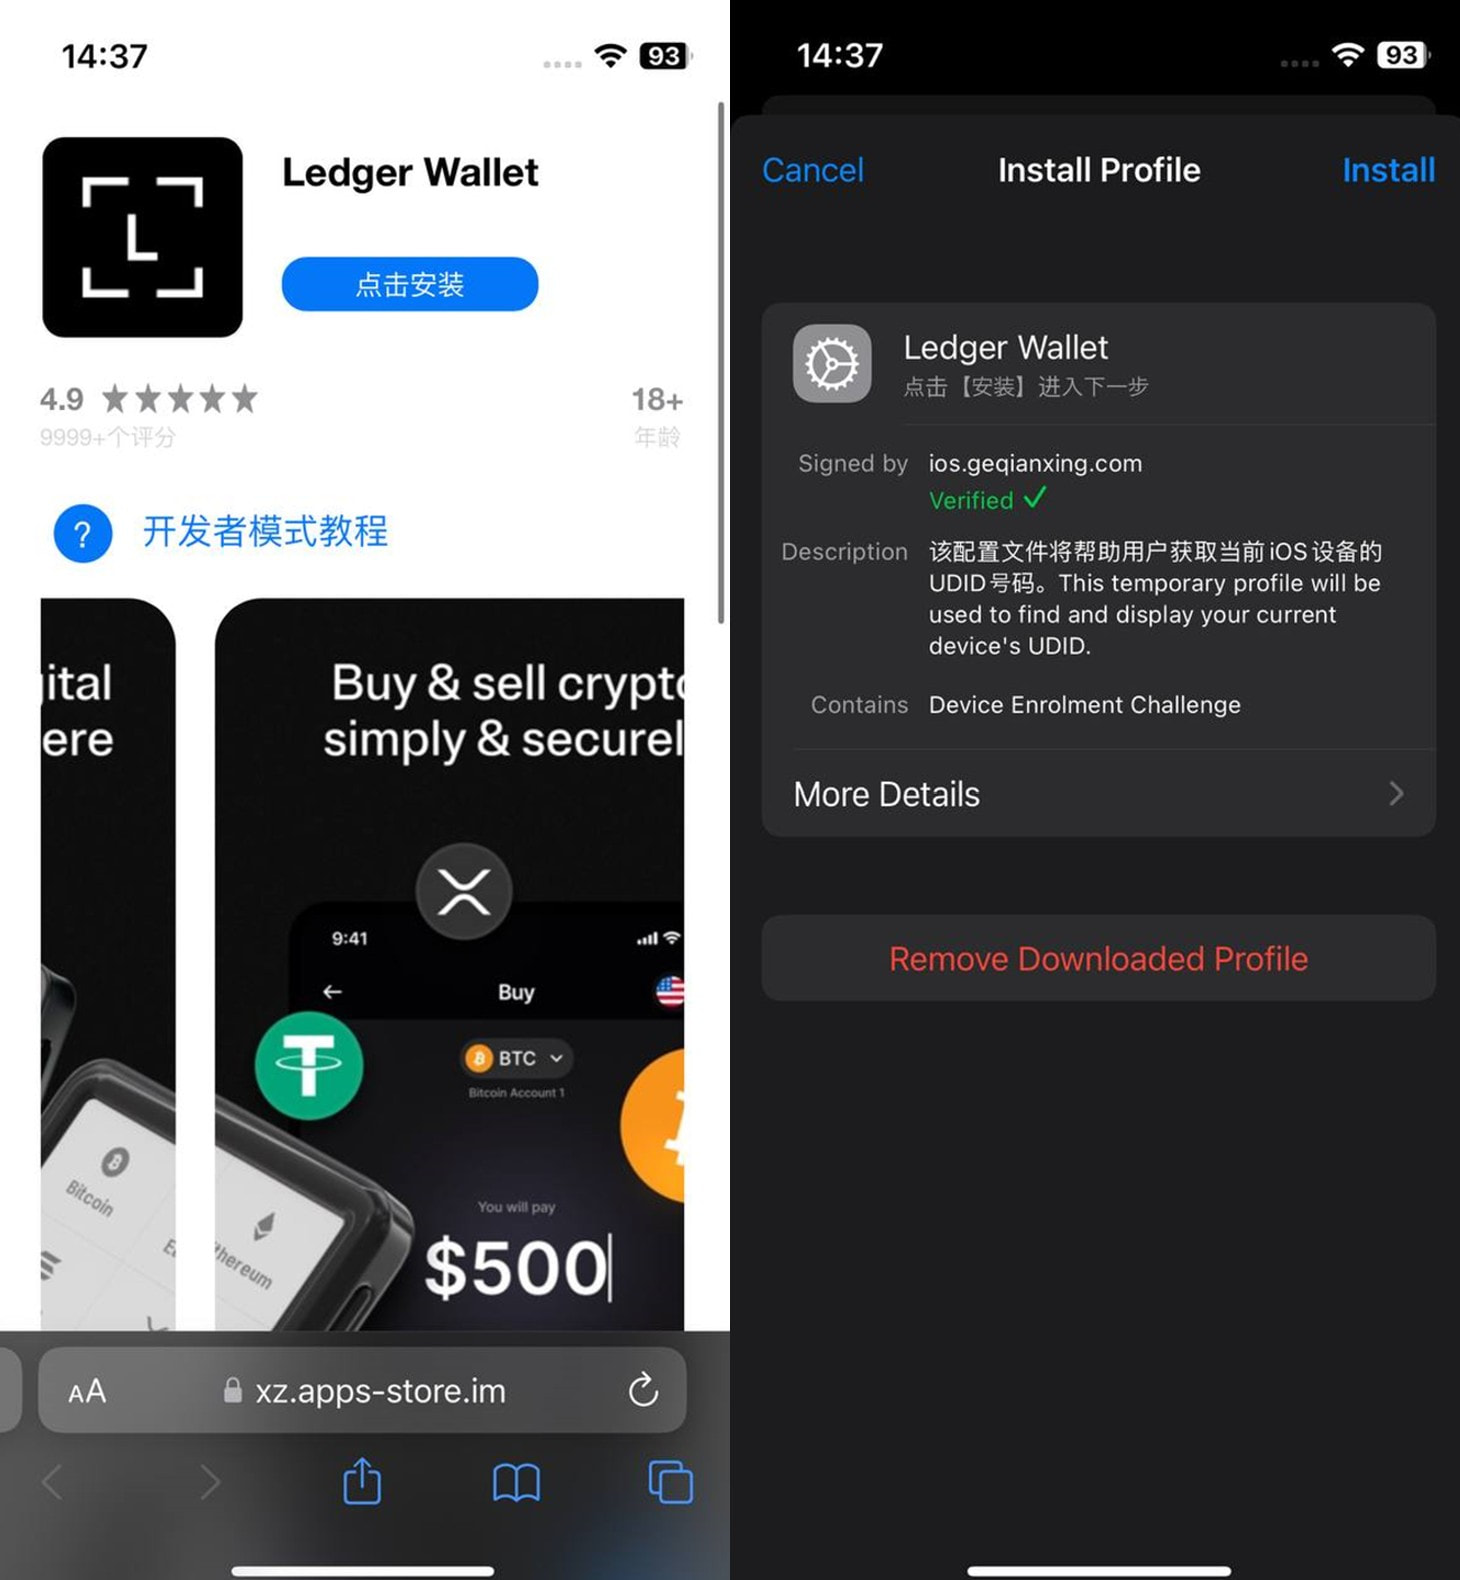
Investigadores de Kaspersky identificaron que las 26 aplicaciones forman parte de una misma campaña, denominada FakeWallet, y las vinculan con la operación SparkKitty, activa desde el año pasado. Una vez abiertas, las aplicaciones redirigen a los usuarios a páginas de phishing que imitan portales legítimos de servicios criptográficos. Estos sitios engañan a las víctimas para que descarguen carteras troyanizadas mediante perfiles de aprovisionamiento de iOS, una característica empresarial legítima que es abusada para instalar malware. Esta misma técnica ya se había observado en SparkKitty.
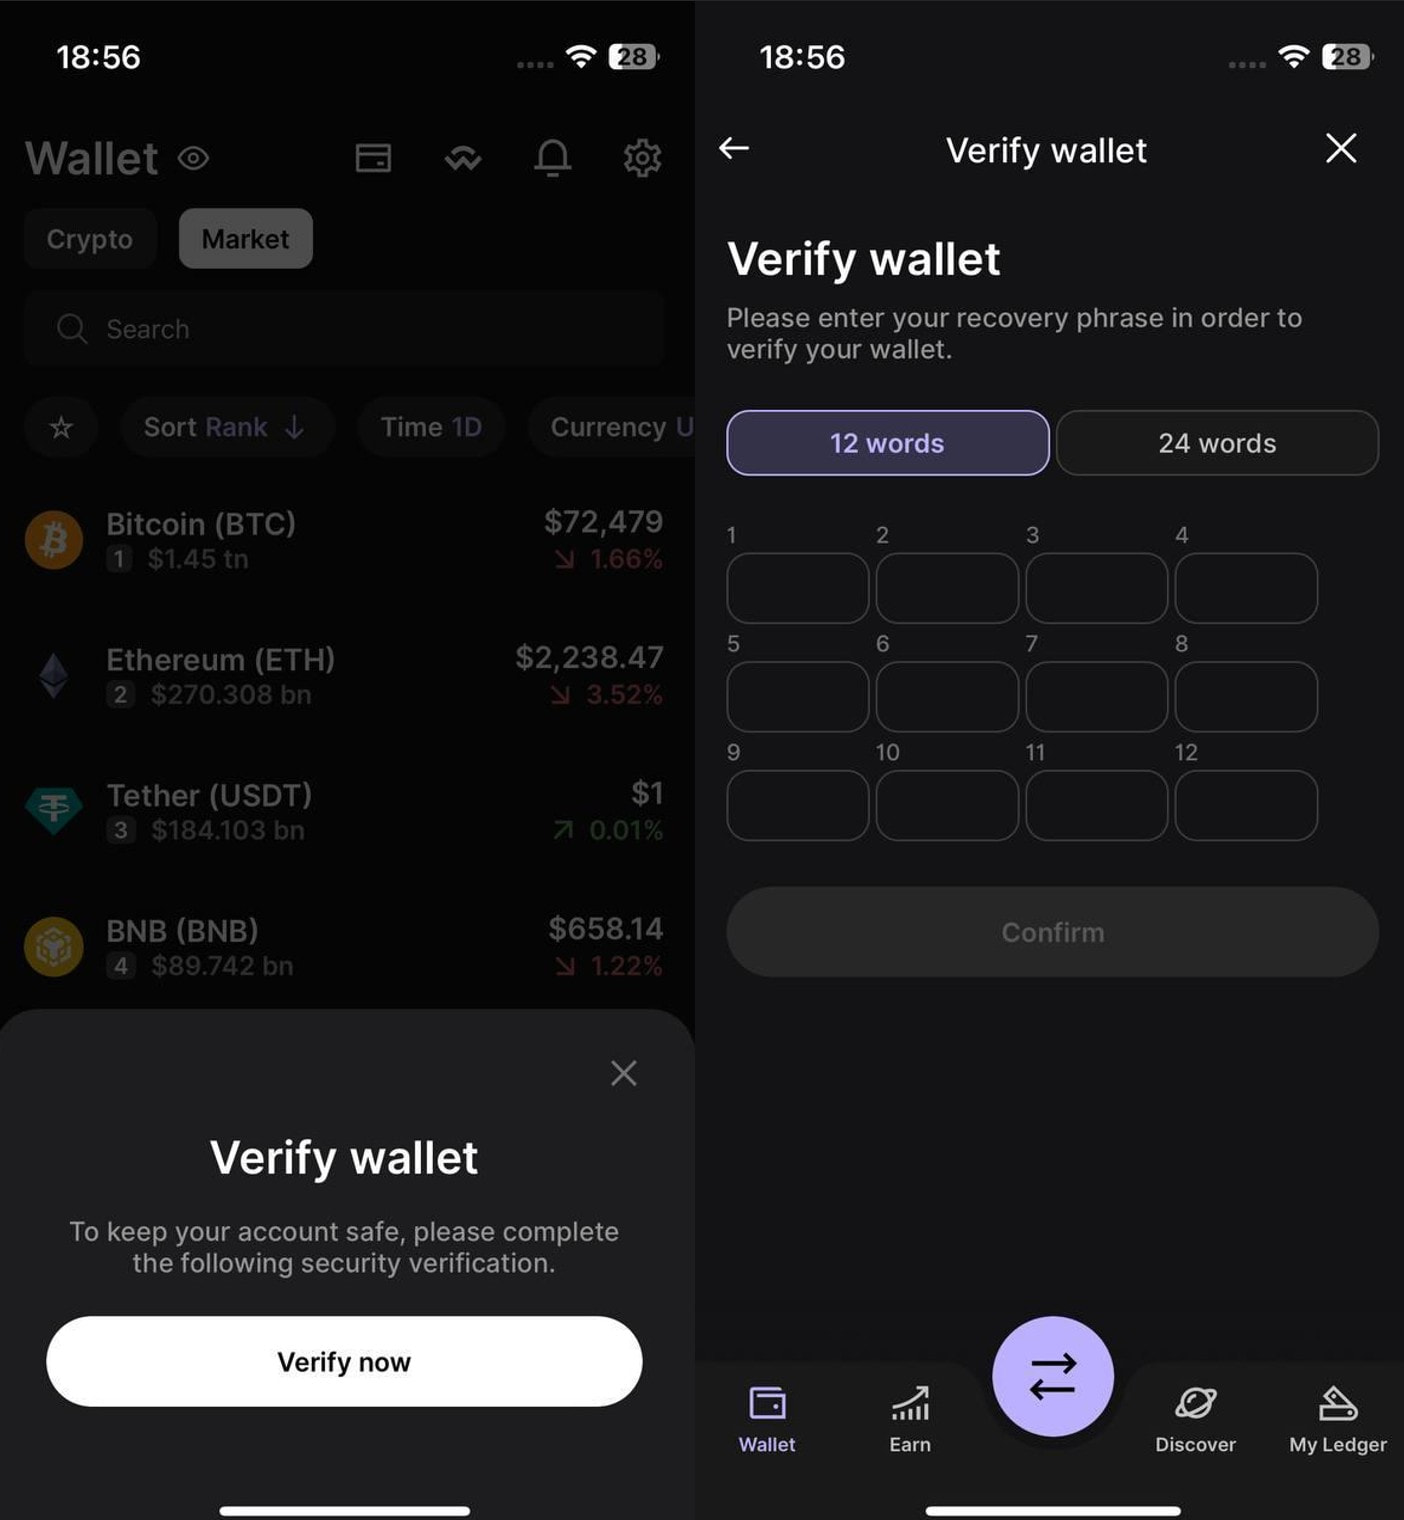
Las aplicaciones troyanizadas contienen código adicional que intercepta las frases mnemotécnicas durante la configuración de la cartera o en las pantallas de recuperación. Estas frases son cifradas con RSA y Base64 antes de ser enviadas al atacante. Para carteras frías como Ledger, los atacantes dependen de avisos de phishing dentro de la aplicación que engañan a los usuarios para que ingresen manualmente sus frases semilla a través de pantallas falsas de verificación de seguridad.
Estas frases de recuperación son exclusivas del propietario legítimo de la cartera y están diseñadas para la portabilidad o recuperación en nuevos dispositivos, sin requerir confirmación adicional ni contraseñas. Por lo tanto, los atacantes pueden usarlas para restaurar la cartera de la víctima en sus propios dispositivos y vaciarla, sin posibilidad de recuperación de los fondos.
Kaspersky señaló que la campaña se dirige principalmente a usuarios en China, aunque el malware en sí no tiene restricciones geográficas y podría afectar a usuarios globales si los operadores deciden expandir su alcance. Se recomienda a los poseedores de criptomonedas verificar siempre el editor de las aplicaciones que descargan, incluso en tiendas oficiales, y utilizar únicamente los enlaces proporcionados en los sitios web oficiales.
La semana pasada se descubrió que una aplicación fraudulenta de Ledger que logró ingresar a la App Store de Apple robó criptomonedas por valor de 9.5 millones de dólares de 50 usuarios de macOS. Apple tomó medidas tras la divulgación responsable de Kaspersky y eliminó 25 de las 26 aplicaciones antes de que la empresa de ciberseguridad publicara la investigación. La aplicación restante fue expulsada posteriormente de la App Store y la cuenta del desarrollador fue cancelada.
Actualización [22 de abril]: Se agregó información sobre la eliminación de las aplicaciones maliciosas por parte de Apple, recibida después de la publicación del artículo.
















Deja una respuesta