


Orden de parcheo urgente
La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) ha emitido una directiva para que las agencias gubernamentales federales corrijan en un plazo de tres días una vulnerabilidad crítica en Ivanti Endpoint Manager Mobile (EPMM) que ya ha sido explotada desde enero de 2026.
La falla, registrada como CVE-2026-1340, es un defecto de inyección de código que permite a atacantes no autenticados obtener ejecución remota de código en dispositivos EPMM expuestos a internet sin parchear. Ivanti reportó además una segunda vulnerabilidad, CVE-2026-1281, utilizada en ataques de día cero cuando la empresa lanzó actualizaciones de seguridad el 29 de enero.
"Una explotación exitosa podría llevar a ejecución remota de código no autenticada. Somos conscientes de un número muy limitado de clientes cuyo sistema fue explotado en el momento de la divulgación", declaró Ivanti.
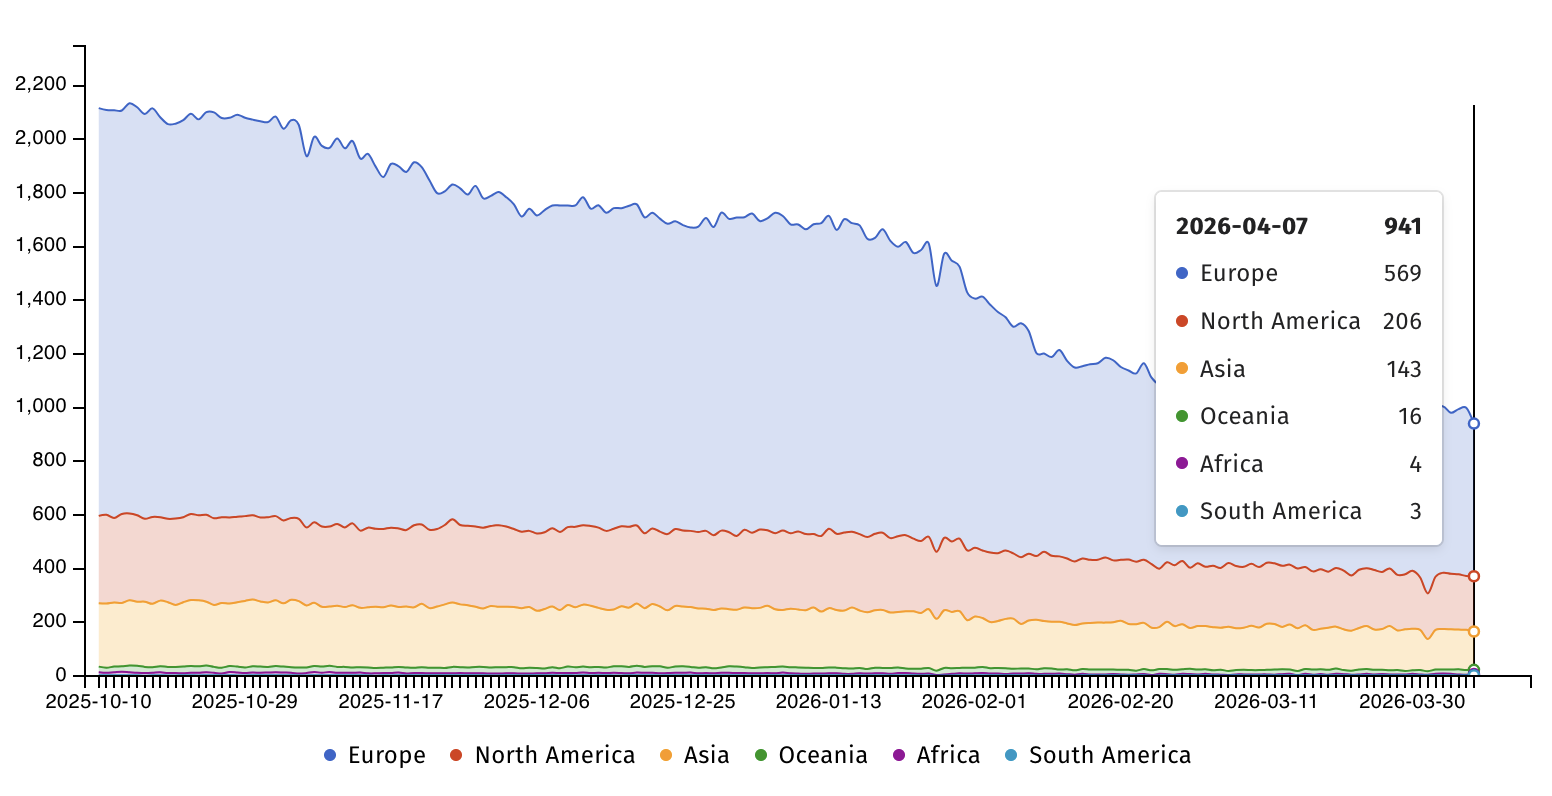
El grupo de vigilancia de seguridad Shadowserver rastrea actualmente casi 950 direcciones IP con huellas de Ivanti EPMM aún expuestas, la mayoría en Europa (569) y América del Norte (206). No se sabe cuántas han sido parcheadas.
El lunes, CISA añadió la vulnerabilidad a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) y ordenó a las agencias de la Rama Ejecutiva Civil Federal (FCEB) parchear antes del sábado 11 de abril, según la Directiva Operativa Vinculante (BOD) 22-01.
"Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió CISA. "Aplique las mitigaciones según las instrucciones del proveedor, siga la guía de BOD 22-01 para servicios en la nube, o interrumpa el uso del producto si no hay mitigaciones disponibles".
CISA recomendó a todos los defensores, incluidos los del sector privado, priorizar la aplicación de parches para CVE-2026-1340, aunque BOD 22-01 solo aplica a agencias federales de EE.UU.
Múltiples vulnerabilidades de Ivanti han sido explotadas en los últimos años mediante ataques de día cero, afectando a agencias gubernamentales globales. Hasta la fecha, CISA ha marcado 33 vulnerabilidades de Ivanti como explotadas en ataques, 12 de ellas utilizadas por operaciones de ransomware.

















Deja una respuesta