

Ataques de phishing con temática de passkeys provocan robo de datos en Microsoft 365
Microsoft ha informado que actores de amenazas vinculados a ShinyHunters, Helix y otras bandas de extorsión están empleando campañas de ingeniería social centradas en passkeys y inicio de sesión único (SSO) para comprometer cuentas corporativas de Microsoft y sustraer información de los servicios de Microsoft 365.
La actividad se ha detectado desde mayo de 2026 y comienza con una investigación previa de las organizaciones y empleados objetivo. Posteriormente, los atacantes se hacen pasar por el servicio de soporte técnico corporativo y contactan a las víctimas mediante llamadas telefónicas o mensajes.
A los empleados se les indica urgentemente que deben actualizar una passkey, la autenticación multifactor (MFA) o la configuración de inicio de sesión único (SSO) para evitar perder el acceso a los sistemas corporativos. Las víctimas son dirigidas a sitios de phishing que imitan las páginas de inicio de sesión legítimas de Microsoft, con enlaces enviados a veces por SMS a los teléfonos personales de los empleados.
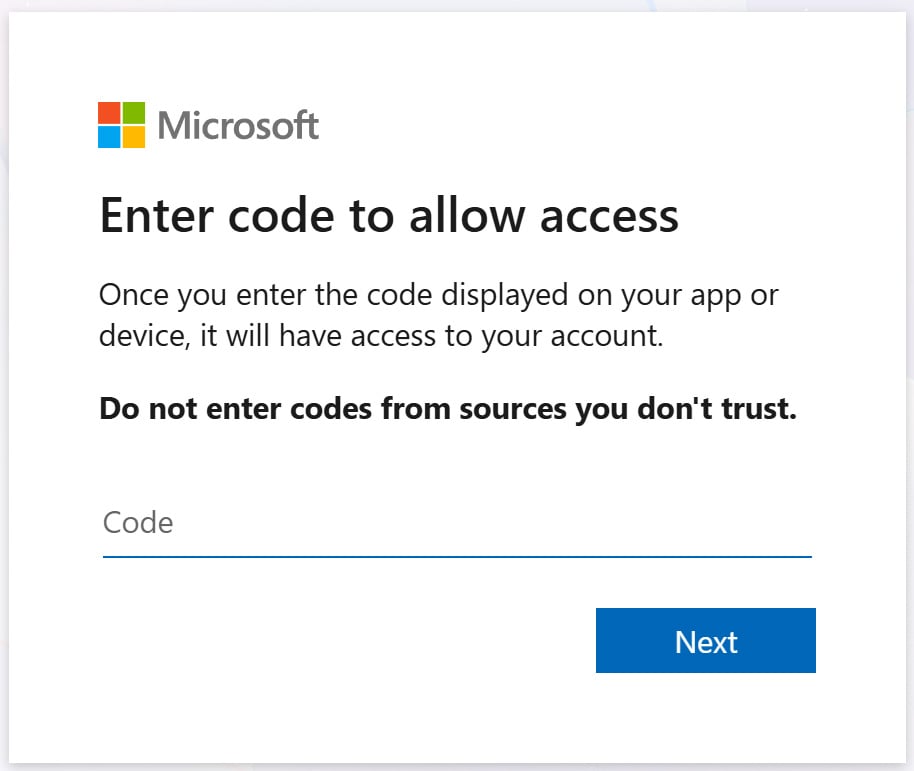
Microsoft señala que, aunque los señuelos giran en torno a passkeys, los atacantes no intentan registrar una passkey. En su lugar, utilizan estos pretextos para engañar a los empleados y que inicien sesión en sitios de phishing de tipo adversary-in-the-middle (AiTM) o que utilicen flujos de autenticación por código de dispositivo. Los ataques AiTM permiten a los atacantes capturar credenciales y tokens de sesión, mientras que el phishing por código de dispositivo engaña a las víctimas para que autoricen el acceso a su cuenta a través de un cliente controlado por el atacante usando las páginas de autenticación legítimas de Microsoft.
Microsoft afirma que los atacantes realizan una investigación exhaustiva antes de dirigirse a los empleados: "El actor parece invertir mucho en investigación previa al ataque, probablemente recopilando información sobre empleados y estructura organizativa de fuentes públicas como redes sociales y plataformas de perfiles profesionales".
Los actores de amenazas también registran dominios de phishing que combinan nombres de empresas con palabras relacionadas con passkeys, SSO, sincronización de claves, configuración de cuentas y verificación de identidad. Algunos ejemplos vistos por Microsoft incluyen: passkeyhelpdesk[.]com, secure-passkey[.]com, setupmypasskey[.]com, add-passkey[.]com, integratedsso[.]com, oktasession[.]com, keysyncos[.]com y oskeysync[.]com. Los atacantes suelen colocar el nombre de la empresa víctima en un subdominio, como company-name.secure-passkey[.]com, para que el portal de phishing parezca más convincente.
Microsoft atribuye la actividad de acceso inicial a múltiples actores de amenazas que operan en el mismo ecosistema de extorsión, incluidos los grupos que rastrea como Storm-3121 y Storm-3032. Storm-3121 está asociado con ShinyHunters y la extorsión Falcon, mientras que se cree que Storm-3032 está vinculado a miembros del grupo de extorsión BlackFile que ahora trabajan bajo el nombre Helix.
Esta actividad se superpone con ataques documentados previamente por Google Threat Intelligence bajo el clúster de amenazas UNC6671. Google informó anteriormente que UNC6671 utiliza ingeniería social telefónica e infraestructura de phishing con temática de passkeys para comprometer identidades corporativas antes de acceder a entornos de nube empresariales. Google también ha vinculado la actividad de UNC6671 a las mismas bandas de extorsión, incluidas BlackFile, Helix, Falcon, Pink y Redact.
Mapeo de la nube de Microsoft tras el compromiso
La nueva investigación de Microsoft ofrece una visión más detallada de lo que ocurre dentro de los entornos de nube de Microsoft después de que se compromete una cuenta. En un ataque investigado, Microsoft observó un inicio de sesión sospechoso desde un dispositivo no gestionado a un servicio de Microsoft 365 identificado en los registros de Entra como "OfficeHome". OfficeHome está asociado con la infraestructura compartida del portal de Office 365, incluidas las aplicaciones de Office a las que se accede a través del navegador.
Tras completar la MFA, Microsoft indica que el atacante estableció una sesión válida y comenzó a comprobar a qué recursos podía acceder la cuenta comprometida. En cuestión de minutos, la sesión se utilizó para acceder a My Apps para ver qué aplicaciones están asignadas a la cuenta, My Profile para obtener información organizativa, Microsoft Approval Management, interfaces de gestión de cuentas y My Sign-Ins. Luego, el atacante accedió a SharePoint Online, Outlook Web, servicios de colaboración y búsqueda de Microsoft 365, una aplicación empresarial interna y flujos de autenticación asociados con escritorios virtuales. Microsoft señala que la sesión permaneció activa durante aproximadamente una hora mientras el atacante enumeraba archivos sensibles y aplicaciones internas.
En otro ataque, los ataques de ingeniería social con passkeys derivaron en phishing por código de dispositivo, donde se convenció a la víctima de introducir un código proporcionado en la página de autenticación legítima de Microsoft. Esto emite un token de autenticación a la aplicación OAuth controlada por el atacante, lo que permite al actor de amenazas acceder a la cuenta de la víctima sin completar otro desafío de MFA. El atacante ahora tiene acceso a todos los recursos del usuario y aplicaciones SSO conectadas, ya sean Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian y muchas otras.
En un tercer ataque, el actor de amenazas utilizó credenciales comprometidas previamente para una cuenta en la que se cree que se había registrado una aplicación de autenticación días antes. Microsoft señala que los actores de amenazas luego realizaron reconocimiento utilizando un sistema automatizado Node.js y Microsoft Graph.
Después de obtener acceso, los atacantes a menudo logran persistencia añadiendo un método de MFA que controlan. Microsoft indica que los atacantes registran nuevos números de teléfono, aplicaciones de autenticación y tokens de contraseña de un solo uso basados en software con identidades comprometidas. Esto permite al actor de amenazas satisfacer futuros desafíos de MFA sin la ayuda de la víctima, aunque Microsoft señala que la persistencia no sobrevive a un restablecimiento completo de credenciales y sesiones.
Los atacantes luego utilizan Microsoft Graph para enumerar el entorno de nube de la víctima. Microsoft observó solicitudes de Graph que enumeran:
- Organizaciones, licencias y servicios habilitados
- Usuarios, grupos y membresía de grupos
- Roles de directorio y cuentas privilegiadas
- Métodos de autenticación registrados
- Aplicaciones y entidades de servicio
- Permisos OAuth y asignaciones de roles de aplicaciones
- Sitios de SharePoint, bibliotecas de documentos, carpetas y archivos
- Recursos de OneDrive
- Carpetas de correo, mensajes y adjuntos
Microsoft señala que solicitudes de Graph como /users, /groups o /sites son comunes en entornos empresariales, por lo que pueden no generar alarmas. Sin embargo, la actividad se vuelve más sospechosa cuando la misma cuenta, aplicación o token de acceso se mueve rápidamente entre diferentes recursos, verifica privilegios y configuraciones de autenticación, y luego comienza a acceder a correo electrónico, adjuntos, archivos o documentos.
Después del reconocimiento, los atacantes pasan a la recolección de datos en la nube desde Microsoft 365. "Microsoft observó actividad de acceso y descarga de gran volumen dirigida a Microsoft SharePoint Online y Microsoft OneDrive for Business, con algunas intrusiones extendiéndose a Microsoft Exchange Online mediante acceso basado en API REST al contenido de correo electrónico", explicó Microsoft. "En SharePoint y OneDrive, la actividad generó volúmenes significativos de eventos FileAccessed y FileDownloaded, lo que indica una recuperación sistemática de documentos alojados en la nube y datos organizativos".
Microsoft indica que la actividad parece automatizada, con conexiones que utilizan el agente de usuario python-httpx durante la exfiltración de acceso a SharePoint y OneDrive. Los atacantes también parecen evitar la exfiltración rápida tipo "smash-and-grab" para no ser detectados. Microsoft señala que el robo de datos dura desde unas pocas horas hasta varios días, y que los actores de amenazas acceden a menos de 1.000 archivos o correos electrónicos en una sola hora para mezclarse con el tráfico legítimo.
Microsoft recomienda buscar inicios de sesión inusuales seguidos de nuevos registros de MFA, reconocimiento con Microsoft Graph y acceso sospechoso a SharePoint, OneDrive o Exchange. Si una cuenta se ve comprometida, los administradores deben revocar las sesiones y tokens activos, restablecer las credenciales, eliminar cualquier método de autenticación o regla de buzón añadidos por los atacantes, y exigir al usuario que vuelva a registrar sus métodos de autenticación. Microsoft también recomienda utilizar MFA resistente al phishing, limitar los recursos sensibles en la nube a dispositivos gestionados y deshabilitar la autenticación por código de dispositivo cuando no sea necesaria.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Ataques cibernéticos a fondos de cobertura vinculados al grupo de extorsión UNC6671 relacionado con BlackFile
- Hombre condenado a seis años por hackear 750 cuentas de Snapchat de mujeres
- Hackers de ShinyHunters afirman haber vulnerado la base de datos del DMV de Florida "DAVID"
- Brecha de datos de Novocure afecta a más de 1.400 pacientes con cáncer
- ReliaQuest confirma ataque fallido de robo de datos tras brecha de ShinyHunters
Etiquetas: Data Theft, Device Code, Extortion, Falcon, Helix, Phishing, ShinyHunters, Social Engineering, Vishing
Lawrence Abrams
Artículo anterior
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También le puede interesar:















Deja una respuesta