

SonicWall ha lanzado hotfixes para abordar una vulnerabilidad de falsificación de solicitud del lado del servidor (SSRF) de máxima gravedad que afecta a los dispositivos de la serie SMA1000. El fallo, registrado como CVE-2026-102255, se encuentra en la interfaz Appliance WorkPlace de los modelos SMA1000 6210, 7210 y 8200v, aunque no impacta a la línea de productos SMA 100 Series ni al SSL-VPN que se ejecuta en los firewalls de SonicWall.
La vulnerabilidad proviene de una debilidad de ruta de acceso alternativa no intencionada que atacantes remotos sin privilegios pueden explotar en ataques de baja complejidad. Según explicó SonicWall, al abusar de esta ruta, un atacante remoto no autenticado podría potencialmente dirigir al dispositivo para que emita solicitudes en su nombre y acceda a funcionalidades internas, realizando operaciones no autorizadas.
Aunque la compañía aún no ha calificado estos fallos como explotados activamente, instó a los clientes a implementar los hotfixes publicados el martes para bloquear posibles ataques dirigidos a sus dispositivos virtuales o físicos. "SonicWall recomienda encarecidamente a los usuarios de los dispositivos de la serie SMA1000 actualizar a la versión corregida mencionada para abordar estas vulnerabilidades", añadió la empresa. "Actualmente no hay evidencia de que alguna de las vulnerabilidades tratadas en esta versión esté siendo explotada en la naturaleza".
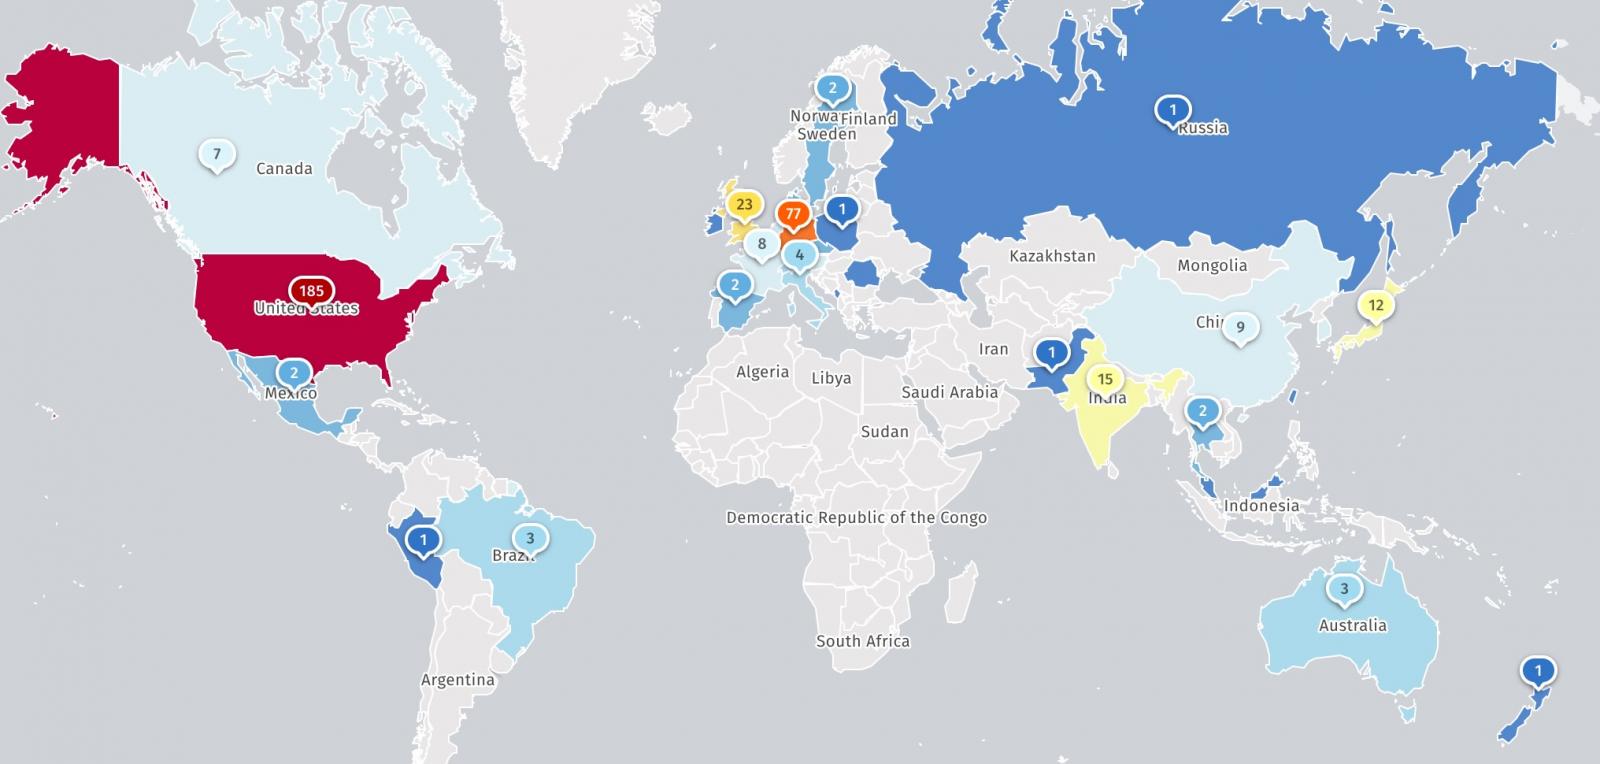
El organismo de vigilancia de amenazas de seguridad en Internet Shadowserver rastrea actualmente más de 400 dispositivos SMA1000 expuestos a Internet, aunque algunos podrían ya estar parcheados. Si bien CVE-2026-102255 no se explota en la naturaleza, los atacantes suelen apuntar a fallos de SMA1000 porque afectan a pasarelas de acceso remoto seguro de nivel empresarial utilizadas por agencias gubernamentales, proveedores de servicios gestionados (MSSP) y muchas grandes corporaciones para proporcionar acceso VPN a aplicaciones internas y redes corporativas.
Desde principios de año, actores de amenazas han explotado varias vulnerabilidades de seguridad de SMA1000 en ataques de día cero. En julio, dos días cero de SMA1000 (CVE-2026-15409 y CVE-2026-15410) fueron explotados durante semanas para instalar malware personalizado Sou5, OrangeTail y RootRun en dispositivos VPN vulnerables, en ataques que la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) vinculó a bandas de ransomware.
El mes pasado, SonicWall también advirtió a los clientes que los atacantes estaban encadenando dos nuevos días cero (CVE-2026-83548 y CVE-2026-83549) para ejecutar código remoto en pasarelas SMA1000 vulnerables. CISA ha añadido 19 vulnerabilidades de SonicWall a su lista de fallos explotados activamente en los últimos cuatro años, 13 de las cuales también han sido utilizadas en ataques de ransomware.
Build your security blueprint for AI-powered attacks
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Related Articles:
- CISA: SonicWall SMA1000 flaws now exploited by ransomware gangs
- SonicWall warns of actively exploited SMA1000 zero-day flaws
- SonicWall warns of SMA1000 flaws exploited in zero-day attacks, patch now
- Sonicwall warns of new SMA1000 zero-day exploited in attacks
- CISA warns of hackers exploiting critical MLflow vulnerability
- Hotfix
- Server-side request forgery
- SMA1000
- SonicWall
- SSRF
- Vulnerability
Sergiu Gatlan
Previous Article
Post a Comment Community Rules
You need to login in order to post a comment Not a member yet? Register Now
You may also like:






Deja una respuesta