

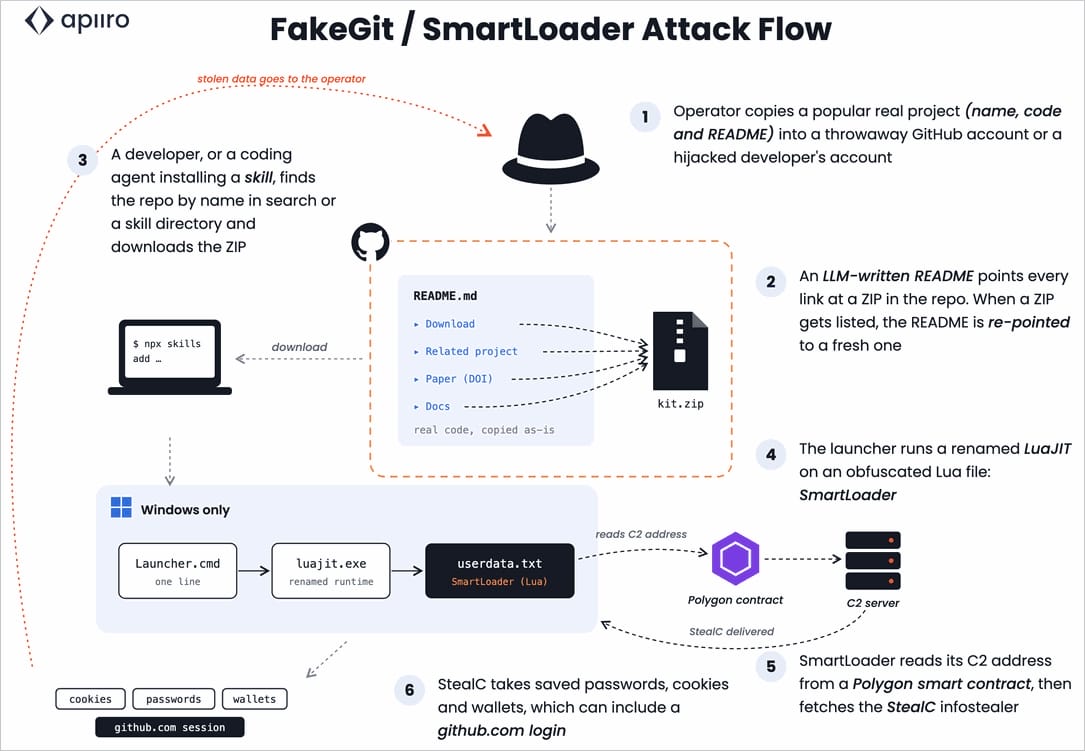
La operación maliciosa conocida como FakeGit ha vuelto a activarse, según un informe reciente de la plataforma de seguridad de la cadena de suministro de software Apiiro. En total, se han identificado 17.610 repositorios falsos en GitHub que distribuyen el malware SmartLoader, utilizado para propagar el infostealer StealC.
El operador emplea principalmente cuentas desechables, aunque los investigadores lograron identificar al menos 700 cuentas que parecen pertenecer a desarrolladores legítimos. Los repositorios maliciosos incluyen instrucciones convincentes en el archivo README, con un botón de descarga que dirige a un archivo ZIP que contiene la carga inicial, SmartLoader, empleada para distribuir otros programas maliciosos.
Aunque se han observado actividades similares con diversas cargas útiles desde al menos enero, el término FakeGit se asoció a esta operación en julio, cuando investigadores de la plataforma de navegador empresarial Island publicaron un informe sobre 7.600 repositorios falsos en GitHub que distribuían SmartLoader. En ese momento, Island señaló que 800 de los repositorios maliciosos se hacían pasar por habilidades de IA o servidores MCP que aparecían en registros y catálogos públicos de IA.
El nuevo informe de Apiiro indica que FakeGit reanudó su actividad el 4 de octubre y ahora utiliza 17.610 repositorios en GitHub. En solo 34 horas, la campaña publicó más de 13.000 repositorios, alcanzando un pico de 2.999 por hora.
"En los commits que muestreamos, el 97% solo modificó el README, y el 88% apuntó su botón de 'Descarga' a un ZIP que instala SmartLoader", afirma Apiiro. "Nadie tuvo que crear un solo repositorio nuevo. La flota ya estaba allí. Solo fue reorientada", añadieron los investigadores.
Cómo sobrevivió FakeGit
Según los investigadores, la razón de la supervivencia de FakeGit es que la eliminación de repositorios se basa en listas que cubren solo una fracción de los repositorios maliciosos. Además, las cargas útiles en listas negras y las copias de seguridad siguen siendo accesibles, por lo que los atacantes pueden simplemente cambiar los enlaces de descarga mientras mantienen los mismos repositorios activos.
"El 71% de la flota no aparecía en URLhaus antes de nuestro informe, y una lista de bloqueo de DNS a nivel de dominio no puede bloquear un archivo en GitHub sin bloquear GitHub", explica Apiiro.
Los investigadores encontraron archivos maliciosos en bifurcaciones, archivos antiguos, recursos de lanzamiento, archivos adjuntos de problemas y repositorios separados de alojamiento de descargas, lo que hace que eliminar un enlace a la vez sea ineficaz.
"Elimina un archivo y el operador puede apuntar el señuelo a una copia de repuesto: una bifurcación, un ZIP antiguo, un recurso de lanzamiento o un archivo adjunto de problema", señalaron los investigadores.
Los investigadores de Apiiro recomiendan a los usuarios verificar el propietario del repositorio. Además, la fuente para instalar habilidades de IA y servidores MCP debería ser registros oficiales o repositorios de proveedores. Si se sospecha la ejecución de SmartLoader, los usuarios deben tratar el incidente como una posible compromisión de la cuenta de GitHub, revocar las sesiones activas y los tokens de acceso, y cambiar a passkeys.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Más de 543.000 credenciales válidas expuestas en repositorios públicos de GitHub
- GitHub Actions reactivado con la carga útil Mini Shai-Hulud aún activa
- Repositorios falsos de LastPass Authenticator en GitHub distribuyen el nuevo infostealer Rapuncel
- Paquetes npm maliciosos evaden las defensas de scripts de instalación en tiempo de ejecución
- Microsoft confirma que GitHub está caído en todo el mundo






Deja una respuesta