

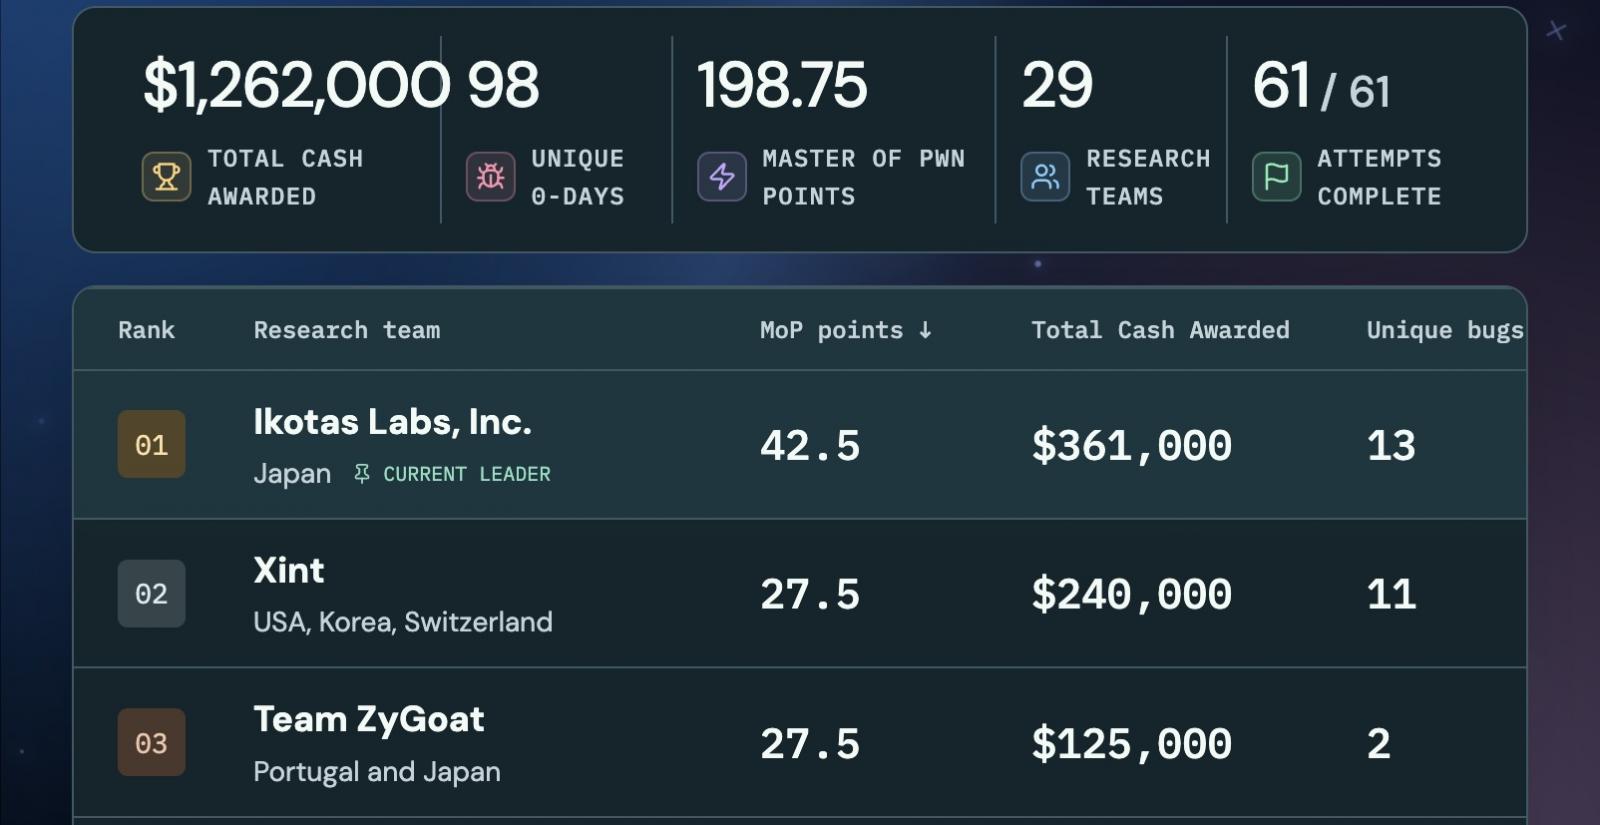
El concurso de hacking Pwn2Own Ireland 2026 ha finalizado con un total de 1.262.000 dólares en recompensas tras la explotación de 98 vulnerabilidades zero-day. El evento, organizado por la Zero Day Initiative (ZDI) de Trend Micro, se desarrolló a lo largo de tres días y reunió a 29 equipos de investigación.
Ganadores y premios principales
Los investigadores de Ikotas Labs se alzaron con la victoria al obtener 42,5 puntos Master of Pwn y 361.000 dólares durante los tres días. Entre sus objetivos exitosos figuraron el Samsung Galaxy S26, OpenAI Codex y la Oracle Autonomous AI Database. Además, en la tercera jornada lograron el premio máximo de 300.000 dólares tras encadenar múltiples zero-days para comprometer el Google Pixel 10.
El segundo puesto fue para Xint, con 240.000 dólares y 27,5 puntos Master of Pwn, mientras que Team ZyGoat ocupó la tercera posición con 125.000 dólares en premios y 27,5 puntos.
Desarrollo de las jornadas
En el primer día, Interrupt Labs, Ikotas Labs y Nguyen Thanh Dat, de Viettel Cyber Security, consiguieron vulnerar el Samsung Galaxy S26, aunque el fabricante ya tenía conocimiento de algunos de los fallos explotados. En total, los participantes sumaron 388.500 dólares tras demostrar 32 zero-days.
La segunda jornada dejó 232.500 dólares en premios por 45 vulnerabilidades zero-day únicas. El momento destacado fue la actuación de PetoWorks, Kyeongmin Kim del KAIST Hacking Lab y un equipo formado por Dimitrios Valsamaras, Ken Gannon y Tenia Valsamara de CENSUS Labs, quienes comprometieron el Galaxy S26 en tres ocasiones más.
El tercer y último día, los hackers volvieron a vulnerar el Samsung Galaxy S26 y atacaron con éxito el Google Pixel 10 en tres ocasiones. En conjunto, se explotaron 21 zero-days que reportaron 641.000 dólares en efectivo.
Categorías y objetivos
En esta edición, los 29 equipos participantes centraron sus ataques en siete categorías: teléfonos móviles (Samsung Galaxy S26 y Google Pixel 10), infraestructura de IA, aplicaciones de codificación con IA, aplicaciones de mensajería, dispositivos para el hogar inteligente, impresoras y una nueva categoría dedicada a dispositivos de salud y bienestar. El iPhone 17 de Apple también era un objetivo potencial, con un premio máximo de 300.000 dólares por un hackeo remoto, pero ningún concursante se inscribió para intentarlo.
Reglas y contexto
Las normas de Pwn2Own exigen que todos los dispositivos y productos ejecuten las versiones de firmware más recientes, y que los concursantes comprometan el objetivo y demuestren ejecución de código arbitrario. Los fabricantes deben parchear las vulnerabilidades divulgadas durante la competición en un plazo de 90 días antes de que ZDI haga públicos los detalles.
En la edición de Pwn2Own Ireland 2025, los hackers demostraron 73 fallos zero-day y obtuvieron 1.024.750 dólares. En aquella ocasión, Summoning Team ganó el concurso con 187.500 dólares tras hackear el Samsung Galaxy S25, el Home Assistant Green, el QNAP TS-453E NAS y varios dispositivos Synology.
Artículos relacionados
- Samsung Galaxy S26 hacked three more times at Pwn2Own Ireland
- Hackers exploit 32 zero-days on first day of Pwn2Own Ireland
- New Windows Defender zero-day blocks Microsoft antivirus updates
- SonicWall warns of actively exploited SMA1000 zero-day flaws
- New Windows LegacyHive zero-day gives hackers admin privileges






Deja una respuesta