

Los ciberdelincuentes están aprovechando las redirecciones legítimas de resultados de búsqueda de Bing como URL de clic en anuncios de búsqueda de Google para dirigir a los usuarios a falsos instaladores de Claude que desencadenan ataques ClickFix. La técnica, bautizada como 'Adception' por los investigadores de seguridad de Push Security, parece diseñada para evadir las verificaciones de seguridad publicitaria utilizando el dominio confiable de Bing como destino del anuncio, antes de redirigir a las víctimas a través de un sitio web comprometido hacia la página de descarga maliciosa.
El ataque también emplea múltiples capas de camuflaje para evitar que los escáneres de seguridad y los visitantes que acceden directamente a las URL maliciosas vean la carga útil.
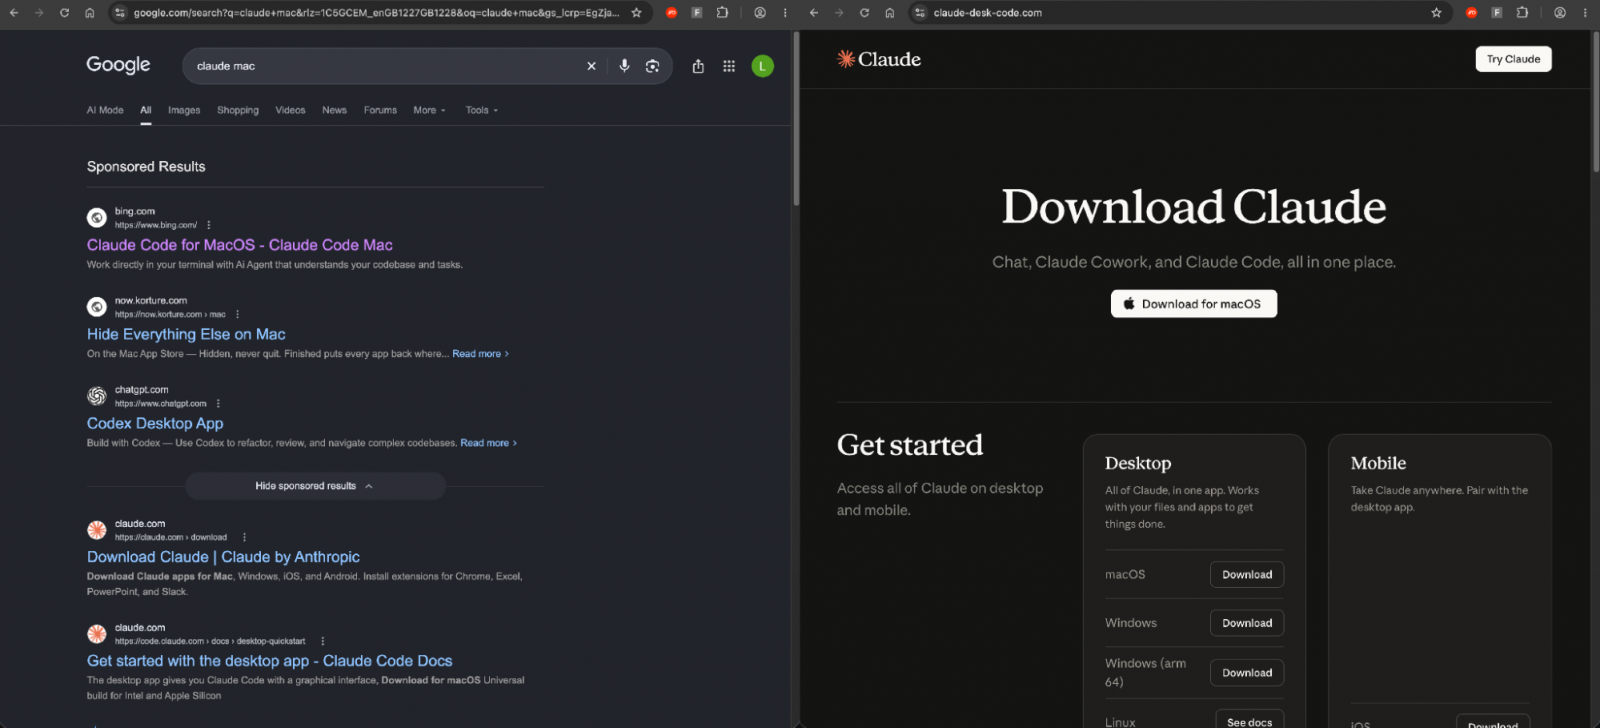
Según un informe publicado por Push Security, la campaña fue descubierta después de que los investigadores detectaran un anuncio malicioso de Google dirigido a usuarios que buscaban 'claude mac'. A diferencia de las típicas campañas de malvertising que dirigen a las víctimas a dominios controlados por atacantes, el resultado patrocinado mostraba el dominio legítimo bing.com, lo que hacía que el anuncio pareciera menos sospechoso.
Al hacer clic, según Push, el anuncio pasaba primero por la redirección publicitaria de Google antes de llegar al endpoint de seguimiento de clics bing.com/ck/a de Bing, que reenviaba el navegador a un sitio web de WordPress legítimo pero comprometido perteneciente a un minorista sudamericano.
El sitio web comprometido redirigía entonces al visitante a claude-desk-code[.]com, una página falsa de descarga de Claude diseñada para engañar a usuarios de macOS y hacerles ejecutar comandos maliciosos.
Las redirecciones de seguimiento de clics de Bing utilizan JavaScript para enviar a los visitantes a su destino, lo que permite a los atacantes redirigir a los usuarios a sitios web maliciosos mientras hacen que el tráfico parezca originarse en Bing.
La campaña también utiliza dos capas de camuflaje para evitar que visitantes no deseados lleguen a la carga útil. El sitio WordPress comprometido verifica que el referente sea de Bing y que existan encabezados de navegador específicos antes de redirigir a los visitantes, mientras que el sitio falso de Claude emplea JavaScript para verificar que los visitantes llegaron desde Google o Bing. Quienes intentan acceder directamente al sitio malicioso son redirigidos a una página de error 404, lo que dificulta que los escáneres de seguridad automatizados analicen el ataque.
El falso instalador de Claude oculta comandos maliciosos
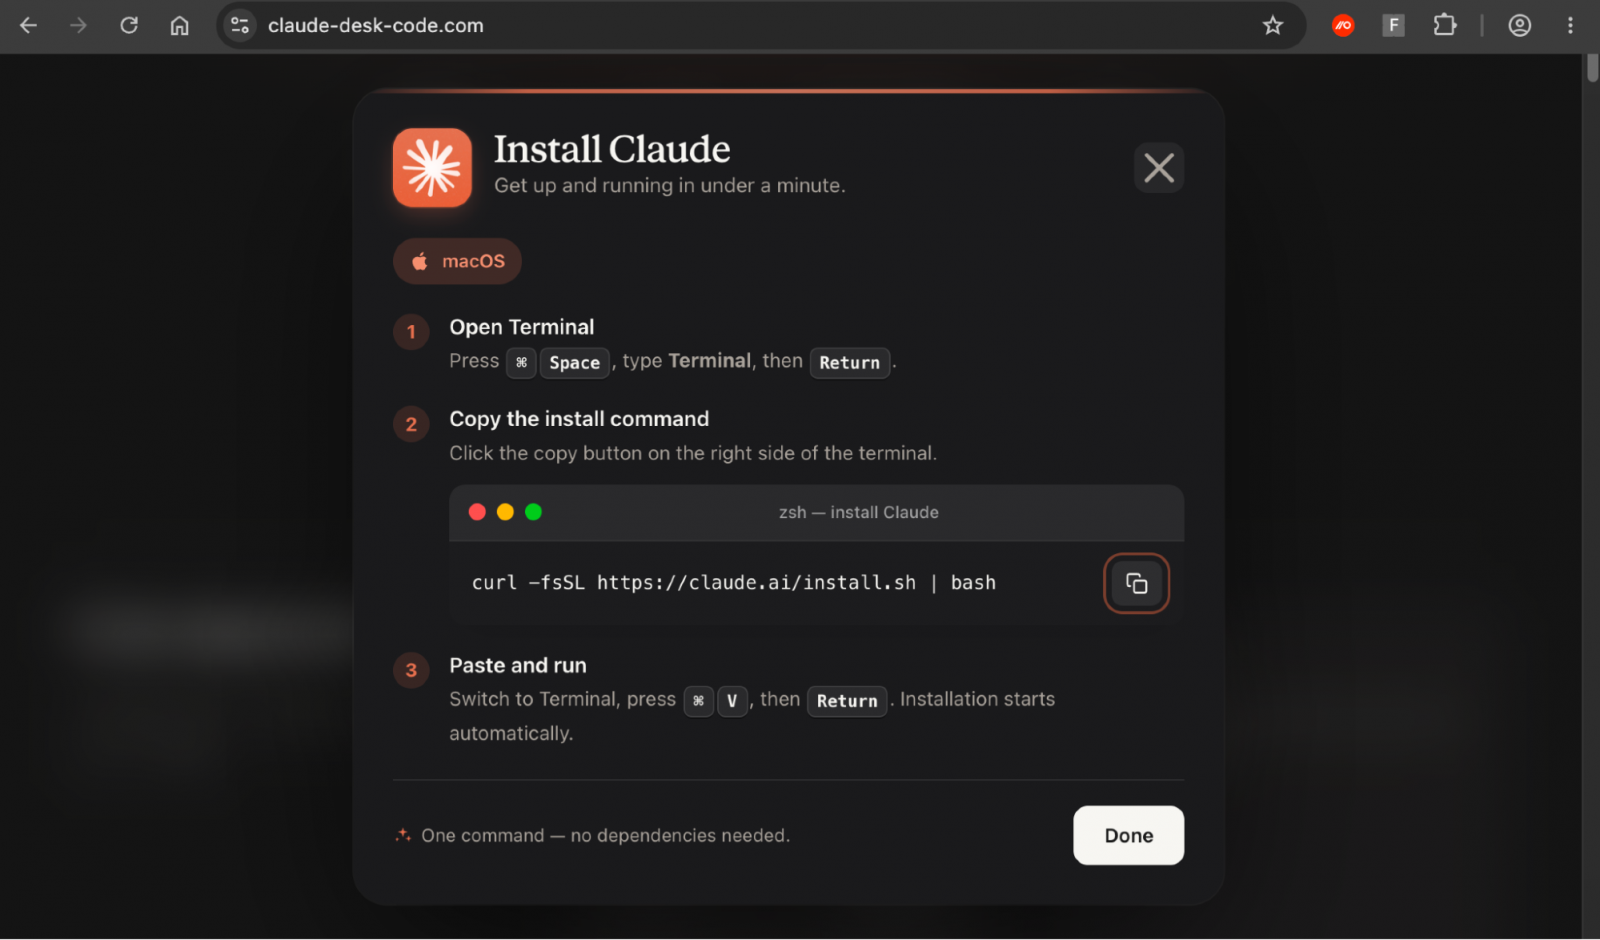
El destino final es una imitación convincente de una página de descarga de Claude que ofrece un instalador para macOS mediante un comando de instalación que se introduce en la Terminal. Sin embargo, aunque la página muestra el comando de instalación legítimo de Anthropic, curl -fsSL https://claude.ai/install.sh | bash, al hacer clic en el botón de copiar se coloca un comando malicioso en el portapapeles.
El comando sustituido primero imprime un mensaje que afirma descargar Claude desde el sitio web oficial de Anthropic, pero en realidad decodifica una URL codificada en Base64 que apunta a lake-90[.]com. Luego utiliza curl para descargar silenciosamente un archivo .dat desde el servidor controlado por el atacante y canaliza su contenido directamente al shell Z (zsh) de macOS para su ejecución. Esto significa que las víctimas ven la URL de instalación legítima de Claude tanto en la página de descarga como en la terminal, aunque se está ejecutando un script completamente diferente.
La carga útil final que entrega el ataque sigue siendo desconocida, por lo que no está claro qué malware, si es que hay alguno, se está instalando. Push Security afirma haber identificado varios dominios asociados con el mismo kit de ClickFix, que rastrean internamente como AcSig, que utilizan un comando de instalación para macOS idéntico, una estructura de URL de carga útil y una interfaz de instalador similares.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Google Gemini podría pronto obtener acceso completo a los archivos, aplicaciones y la web de tu Mac
- Los ChatGPT personalizados impulsan ataques ClickFix para desplegar malware RAT
- Cómo los actores de amenazas están convirtiendo plataformas de IA confiables en una superficie de ataque
- Anthropic advierte que el malware infostealer está secuestrando sesiones de Claude para agotar el uso
- El nuevo malware Infinity Stealer roba datos de macOS mediante señuelos ClickFix






Deja una respuesta