


Actores de amenazas están explotando una vulnerabilidad de divulgación de información sin autenticación en el plugin Gravity SMTP para WordPress, que está activo en más de 100.000 sitios. La falla, identificada como CVE-2026-4020 y calificada con severidad media, afecta a todas las versiones del plugin desde la 2.1.4 y anteriores, y fue corregida en la versión 2.1.5, publicada el 17 de marzo.
La compañía de seguridad WordPress Defiant advierte que los hackers están explotando activamente la vulnerabilidad. El firewall de la empresa, Wordfence, ha bloqueado más de 17 millones de intentos contra clientes protegidos. El problema se origina en un endpoint REST API expuesto en Gravity SMTP, cuyo 'permission_callback' siempre devuelve 'true', lo que permite que solicitudes GET no autenticadas reciban un completo 'Informe del Sistema' en formato JSON generado por el plugin.
La información expuesta puede incluir:
- Claves API, secretos y tokens OAuth para integraciones de correo electrónico configuradas
- Credenciales para servicios de correo de terceros, incluyendo Amazon SES, Google, Mailjet, Resend y Zoho
- Detalles de configuración de WordPress, incluyendo plugins instalados, temas y versiones de software
- Información del entorno del servidor y PHP
- Detalles de configuración de la base de datos, incluyendo la versión del servidor y nombres de tablas
A pesar de su calificación de severidad media, la vulnerabilidad CVE-2026-4020 puede ser explotada sin autenticación, y la información expuesta puede ser utilizada para robar credenciales de servicios de correo electrónico. Esto permite a un atacante hacerse pasar por la víctima ante terceros y obtener información detallada sobre la pila de software del sitio y las posibles vulnerabilidades presentes. "La exposición de credenciales de API de terceros en vivo significa que un atacante podría abusar de los servicios de correo electrónico conectados del sitio, mientras que el informe detallado del sistema reduce significativamente el esfuerzo requerido para planificar ataques adicionales contra el sitio", advierten los investigadores de Wordfence.
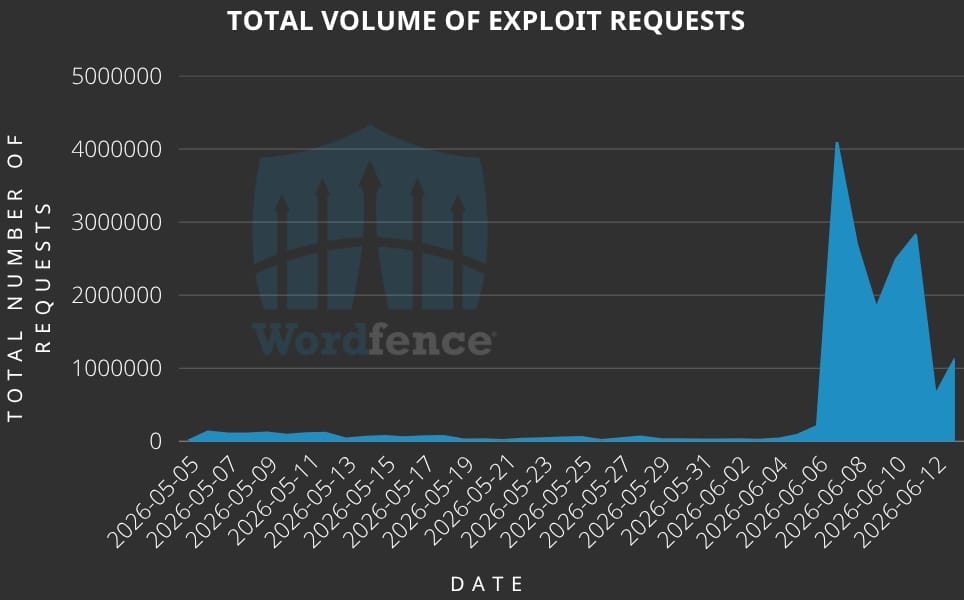
Wordfence señala que la actividad de explotación se disparó el 7 de junio, con 4 millones de solicitudes bloqueadas ese día. Se registró actividad similar durante varios días posteriores. La firma de seguridad listó las direcciones IP de origen más prolíficas para las solicitudes de explotación, que los administradores de sitios web deberían agregar a sus listas de bloqueo. Un indicador clave de compromiso son las solicitudes a '/wp-json/gravitysmtp/v1/tests/mock-data' encontradas en los registros de acceso del servidor web, particularmente aquellas que incluyen el parámetro de consulta '?page=gravitysmtp-settings'.
Ayer, la compañía emitió un aviso separado sobre una vulnerabilidad crítica de eliminación arbitraria de archivos sin autenticación en el plugin Avada Builder para WordPress, utilizado en un millón de sitios. Esta vulnerabilidad, identificada como CVE-2026-8713, permite a los atacantes eliminar archivos arbitrarios en el servidor a través de una falla de path traversal, siempre que un formulario de Avada publicado esté configurado para guardar envíos en la base de datos. La eliminación de archivos críticos, como wp-config.php, puede revertir el sitio a su estado de configuración inicial, lo que potencialmente conduce a una toma completa del sitio y ejecución remota de código. El problema fue corregido en la versión 3.15.4, que es el objetivo de actualización recomendado para los administradores de sitios web. Aún no se ha observado explotación activa de CVE-2026-8713, pero es un buen candidato, por lo que se recomienda una acción rápida.

















Deja una respuesta