
WordPress ha publicado parches para una vulnerabilidad crítica que permite a un enlace malicioso, abierto por un administrador autenticado, instalar…
Más información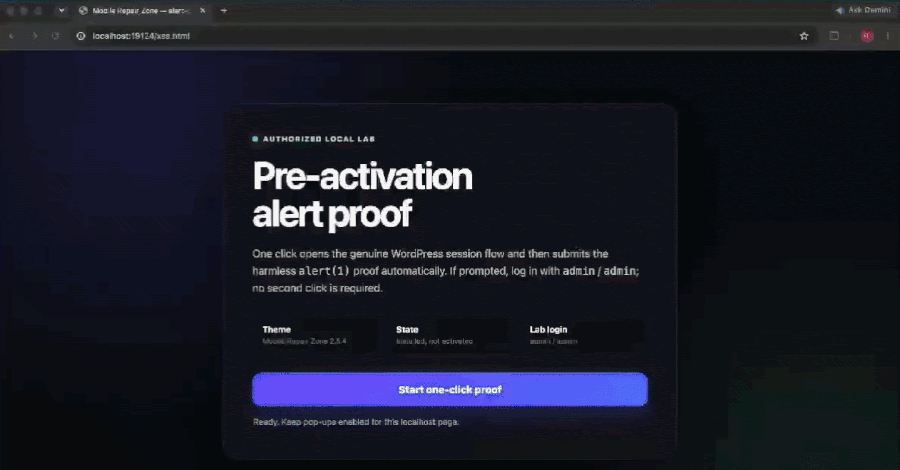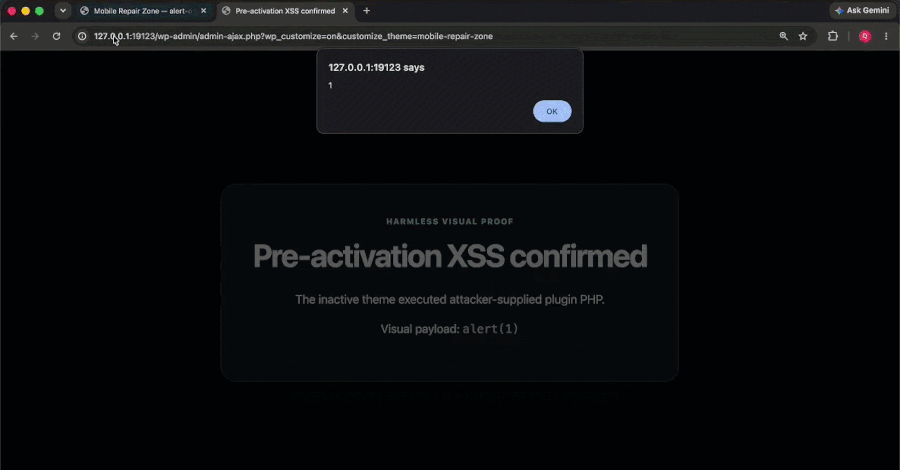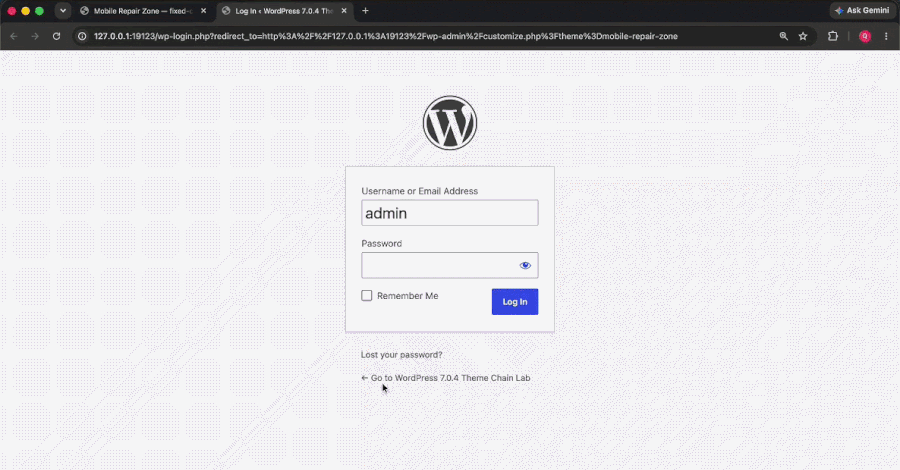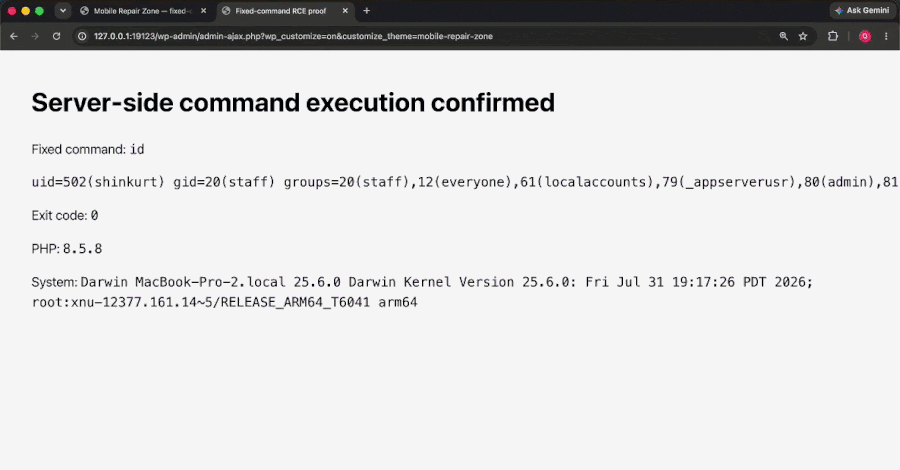

WordPress ha publicado parches para una vulnerabilidad crítica que permite a un enlace malicioso, abierto por un administrador autenticado, instalar…
Más información
Brevo confirmó que atacantes robaron una clave API de Cloudflare y la usaron para inyectar scripts maliciosos ClickFix en sus…
Más información
Actores de amenazas están explotando una vulnerabilidad crítica en el plugin premium de WordPress WooCommerce Wholesale Lead Capture, con más…
Más información
Un atacante comprometió el sitio web del desarrollador y publicó versiones maliciosas del plugin Admin Menu Editor Pro, afectando a…
Más información
Un fallo crítico en el plugin premium WooCommerce Wholesale Lead Capture permite a atacantes subir un backdoor PHP sin autenticación.…
Más información
WordPress ha lanzado un sistema de revisión de seguridad automatizada para cada versión de un plugin antes de que se…
Más información
Una operación cibercriminal masiva está aprovechando miles de sitios web de pequeñas empresas comprometidos para entregar payloads ClickFix almacenados en…
Más información
Atacantes están explotando dos vulnerabilidades críticas en los plugins de WordPress Super Forms y Elementor Pro, permitiendo la subida de…
Más información
Una vulnerabilidad crítica recientemente parcheada (CVE-2026-32475) en el plugin Elementor Pro para WordPress está siendo explotada en ataques que entregan…
Más información
Una vulnerabilidad de inyección SQL en el plugin All-in-One WP Migration and Backup para WordPress podría permitir a atacantes no…
Más información


